-
Koszyk jest pusty
-
x
-
Koszyk jest pusty
-
x
-
-
-
Koszyk jest pusty
-
x
Do bezpłatnej dostawy brakuje -,--Darmowa dostawa!Suma Netto 0,00 złSuma Brutto 0,00 złCena uwzględnia rabaty -
-
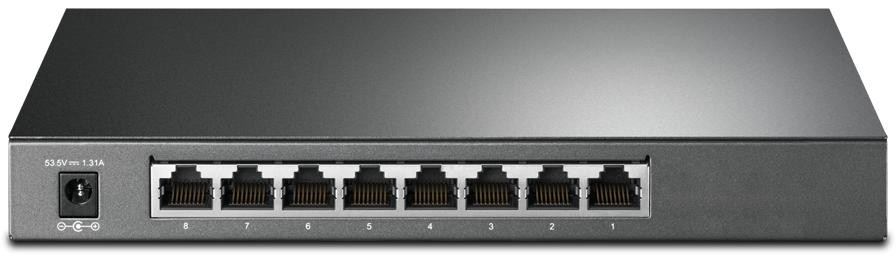
SWITCH TP-LINK TL-SG2008P (4xPoE+)


565.00
| Wysyłka w ciągu | 3 dni |
| Cena przesyłki | 13 |
| Dostępność |
|
| Waga | 1.26 kg |
| Kod kreskowy | |
| EAN | 1210002611770 |
Zamówienie telefoniczne: 733935715
| Zostaw telefon |
SWITCH TP-LINK TL-SG2008P (4xPoE+)
Najważniejsze cechy
- Zasilanie PoE o łącznej mocy 62 W: 4 porty PoE zgodne ze standardami 802.3at/af, zapewniające łącznie 62 W* mocy zasilania PoE.
- Gigabitowe porty: 4 gigabitowe porty PoE+ i 4 gigabitowe porty bez PoE przekładają się na połączenia o dużych prędkościach.
- Działanie zintegrowane z platformą Omada SDN: Bezobsługowa konfiguracja ZTP**, centralne zarządzanie w chmurze i inteligentne monitorowanie.
- Centralne zarządzanie: Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
- Niezawodne zabezpieczenia: Wiązanie adresów IP, MAC i portów, ACL, Port Security, ochrona przed atakami DoS, Storm Control, DHCP Snooping, 802.1X, uwierzytelnianie poprzez serwer Radius i wiele więcej.
- Optymalizacja transmisji głosu i wideo: QoS L2/L3/L4 i IGMP Snooping.
Specyfikacja techniczna
| CECHY SPRZĘTOWE | |
| Standardy i protokoły | IEEE 802.3i, IEEE 802.3u, IEEE 802.3ab, IEEE 802.3ad, IEEE 802.3af, IEEE 802.3at, IEEE 802.3x, IEEE 802.1d, IEEE 802.1s, IEEE 802.1w, IEEE 802.1q, IEEE 802.1p, IEEE 802.1x |
| Porty | • 8 portów RJ45 10/100/1000 Mb/s (porty 1-4 z obsługą PoE 802.3at/af ) • Autonegocjacja/Auto MDI/MDIX |
| Okablowanie sieciowe | • 10BASE-T: Kabel UTP kat. 3, 4 lub 5 (do 100m) • 100BASE-TX/1000Base-T: Kabel UTP kat. 5, 5e, lub wyższej (do 100m) |
| Bezwentylatorowy | Tak |
| Zasilanie | • Zasilacz zewnętrzny (moc wyjściowa: 53,5 V DC/1,31 A) |
| Pobór mocy | • 7,9 W (220 V/50 Hz) (bez podłączonego urządzenia z obsługą PoE) • 79,2 W (220 V/50 Hz) (podczas zasilania z mocą 62 W) |
| Porty PoE (RJ45) | • Standardy: 802.3af/at • Porty PoE: 4 porty • Zasilanie: 62 W* |
| Wymiary (S x G x W) | 209 x 126 x 26 mm (8,2 x 4,9 x 1,0 cal) |
| WYDAJNOŚĆ | |
| Przepustowość | 16 Gb/s |
| Tablica adresów MAC | 8k |
| Bufor pakietów | 4,1 Mbit |
| Ramki jumbo | 9 KB |
| FUNKCJE OPROGRAMOWANIA | |
| Funkcja Quality of Service | • Obsługa priorytetowania 802.1p CoS/DSCP • 8 kolejek priorytetowania • Tryb harmonogramu priorytetowania: - SP (Strict Priority) - WRR (Weighted Round Robin) • Konfiguracja wagi kolejek • Kontrola przepustowości - Ograniczanie prędkości transferu w oparciu o port/przepływ danych • Płynniejsze działanie • Storm Control - Wiele trybów kontroli (kb/s/wskaźnik) - Kontrola transmisji Broadcast/Multicast/Unknown-Unicast |
| Funkcje L2 i L2+ | • DHCP Relay - DHCP VLAN Relay • DHCP L2 Relay • Agregacja łączy - Statyczna agregacja łączy - Do 8 grup agregacji i do 8 portów na grupę - LACP 802.3ad • Protokół drzewa rozpinającego (STP) - STP 802.1D - RSTP 802.1w - MSTP 802.1s - Zabezpieczenia STP: ochrona TC, filtrowanie/ochrona poprzez pakiety BPDU, ochrona Root • Wykrywanie pętli zwrotnych • Kontrola przepływu - Kontrola przepływu 802.3x • Mirroring - Port Mirroring - Przesył One-to-One - Przesył Many-to-One - W oparciu o przepływ - Port wejścia/wyjścia / obydwa porty - Mirroring procesora • Device Link Detect Protocol (DLDP) • LLDP/ LLDP-MED 802.1ab |
| L2 Multicast | • 511 współdzielonych grup multicastowych IPv4, IPv6 • IGMP Snooping - IGMP v1/v2/v3 Snooping - Fast Leave - Funkcja IGMP Snooping Querier - Statyczna konfiguracja grup • Rejestracja VLAN Multicast (MVR) • Filtrowanie pakietów Multicast • MLD Snooping - MLD v1/v2 Snooping - Fast Leave - MLD Snooping Querier - Statyczna konfiguracja grup |
| IPv6 Support | • IPv6 Dual IPv4/IPv6 • Multicast Listener Discovery (MLD) Snooping • Funkcja neighbor discovery (ND) wykorzystywana przez węzły IPv6 • Path maximum transmission unit (MTU) discovery • ICMP v6 • TCPv6/UDPv6 • Zastosowania protokołu IPv6: - Klient DHCPv6 Client - Ping6 - Tracert6 - Telnet (v6) - SNMP IPv6 - SSH IPv6 - SSL IPv6 - Http/Https - TFTP IPv6 |
| Sieci VLAN | • Grupy VLAN - Maks. 4K grup VLAN • Tagowanie 802.1Q VLAN • Adres MAC VLAN • Protokół VLAN • GVRP • Głosowa sieć VLAN |
| Listy kontroli dostępu | • Obsługa do 230 wpisów • Przedziały czasowe - Kwant czasu - Przedział czasowy w tygodniu - Uniwersalny przedział czasowy - Okres wakacji • Lista kontroli dostępu (ACL) oparta o czas • Adres MAC ACL - Źródłowy adres MAC - Docelowy adres MAC - ID sieci VLAN - User Priority - Ethertype • Adres IP ACL - Źródłowy adres IP - Docelowy adres IP - Protokół IP - Flaga TCP - Port źródłowy TCP/UDP - Port docelowy TCP/UDP - DSCP/TOS adresu IP • ACL IPv6 • Łączona ACL • Działania reguł - Zezwalaj/Odrzuć • Polityka kontroli dostępu - Mirror - Limit prędkości - Redirect - QoS Remark • Reguła wiązania ACL - Wiązanie portów - Wiązanie VLAN • Działania dla przepływów - Mirror (do obsługiwanego interfejsu) - Redirect (do obsługiwanego interfejsu) - Limit prędkości - QoS Remark |
| Bezpieczeństwo transmisji | • AAA • Uwierzytelnianie 802.1X - Uwierzytelnianie w oparciu o port - Uwierzytelnianie w oparciu o adres MAC (Host) - Dostępne metody uwierzytelniania: PAP/EAP-MD5 - MAB - Sieć VLAN dla gości - Uwierzytelnianie i autoryzowanie poprzez Radius • Wiązanie adresów IP/IPv6 i MAC - 512 możliwych wpisów - DHCP Snooping - DHCPv6 Snooping - Inspekcja ARP - Wykrywanie ataków ND • Ochrona źródłowego adresu IP - 253 możliwych wpisów - Źródłowy adres IP + źródłowy adres MAC • Ochrona źródłowego adresu IPv6 - 183 możliwych wpisów - Źródłowy adres IPv6 + źródłowy adres MAC • Ochrona przed atakami DoS • Ochrona portów poprzez ich statyczną/dynamiczną/stałą konfigurację - Do 64 adresów MAC na port • Storm Control Broadcast/Multicast/Unicast - tryb kontroli (kb/s/wskaźnik) • Izolacja portów • Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS1.2 • Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2 • Kontrola dostępu w oparciu o IP/Port/MAC |
| MIBs | • Bazy danych MIB II (RFC1213) • Bridge MIB (RFC1493) • P/Q-Bridge MIB (RFC2674) • Radius Accounting Client MIB (RFC2620) • Radius Accounting Client MIB (RFC2618) • Pakiety Ping i Traceroute do interfejsu zdalnego MIB (RFC2925) • Obsługa prywatnych baz danych MIB TP-Link • RMON MIB (RFC1757, RMON 1,2,3,9) |
| ZARZĄDZANIE | |
| Aplikacja Omada | Tak |
| Zarządzanie centralne | • Kontroler Omada oparty na chmurze • Kontroler sprzętowy Omada (OC300) • Kontroler sprzętowy Omada (OC200) • Kontroler programowy Omada |
| Dostęp do chmury | Tak (poprzez kontroler OC300, OC200, kontroler Omada oparty na chmurze lub kontroler programowy Omada) |
| Funkcje panelu zarządzania | • Interfejs graficzny GUI • Interfejs linii poleceń CLI • SNMP v1/v2c/v3 • SNMP Trap/Inform • RMON (grupy 1, 2, 3, 9) • Szablon SDM • Klient DHCP/BOOTP • Dual Image, Dual Configuration • Monitorowanie zużycia procesora • Diagnostyka kabli • EEE • SNTP • Logi systemu |
| INNE | |
| Certyfikaty | CE, FCC, RoHS |
| Zawartość opakowania | • TL-SG2008P • Zasilacz • Instrukcja instalacji • Gumowe nóżki |
| Wymagania systemowe | Microsoft® Windows® 98SE, NT, 2000, XP, Vista™ or Windows 7/8/10, MAC® OS, NetWare®, UNIX® lub Linux. |
| Środowisko pracy | • Dopuszczalna temperatura pracy: 0℃~40℃ (32℉~104℉); • Dopuszczalna temperatura przechowywania: -40℃~70℃ (-40℉~158℉); • Dopuszczalna wilgotność powietrza: 10%~90%, bez kondensacji • Dopuszczalna wilgotność przechowywania: 5%~90%, bez kondensacji |
Informacje dotyczące bezpieczeństwa
Produkt należy instalować, podłączać i użytkować wyłącznie zgodnie z jego przeznaczeniem, parametrami technicznymi oraz instrukcją producenta.
Przed rozpoczęciem montażu lub prac serwisowych należy odłączyć zasilanie urządzenia. Produkty wymagające podłączenia do instalacji elektrycznej, stałego okablowania lub specjalistycznej konfiguracji powinny być instalowane przez osobę posiadającą odpowiednią wiedzę i kwalifikacje.
Należy stosować wyłącznie napięcie, zasilacze, przewody i akcesoria zgodne ze specyfikacją producenta. Nieprawidłowe zasilanie może prowadzić do uszkodzenia urządzenia, przegrzania, porażenia prądem lub pożaru.
Nie należy używać produktu uszkodzonego, przegrzewającego się, wydzielającego nietypowy zapach lub wykazującego inne oznaki nieprawidłowej pracy. W takiej sytuacji należy niezwłocznie odłączyć urządzenie od zasilania.
Urządzenia należy chronić przed wilgocią, wodą, pyłem i skrajnymi temperaturami, chyba że producent wyraźnie dopuścił pracę w takich warunkach poprzez odpowiednią klasę ochrony lub specyfikację.
Nie wolno zasłaniać otworów wentylacyjnych ani instalować urządzenia w sposób uniemożliwiający odprowadzanie ciepła.
W przypadku urządzeń zawierających baterie lub akumulatory nie wolno ich zwierać, przebijać, rozmontowywać, przegrzewać ani wrzucać do ognia. Należy używać wyłącznie baterii i akumulatorów zgodnych ze specyfikacją urządzenia.
Nie należy samodzielnie modyfikować konstrukcji urządzenia ani jego zabezpieczeń. Naprawy i czynności serwisowe wymagające otwarcia urządzenia powinny być wykonywane przez osoby posiadające odpowiednią wiedzę techniczną.
Produkt oraz zużyte elementy elektroniczne i baterie należy utylizować zgodnie z obowiązującymi przepisami.
Dane producenta
TP-Link Polska Sp. z o.o.
Ożarowska 40/42
05-850 Duchnice
Poland
Office.poland@tp-link.com
Osoba odpowiedzialna
TP-Link Polska Sp. z o.o.
Ożarowska 40/42
05-850 Duchnice
Poland
Office.poland@tp-link.com
- Producenci