-
Koszyk jest pusty
-
x
-
Koszyk jest pusty
-
x
-
-
-
Koszyk jest pusty
-
x
Do bezpłatnej dostawy brakuje -,--Darmowa dostawa!Suma Netto 0,00 złSuma Brutto 0,00 złCena uwzględnia rabaty -
-
SWITCH TP-LINK TL-SG2210MP


829.00
| Wysyłka w ciągu | 3 dni |
| Cena przesyłki | 13 |
| Dostępność |
|
| Waga | 2.12 kg |
| Kod kreskowy | |
| EAN | 1210002611787 |
Zamówienie telefoniczne: 733935715
| Zostaw telefon |
SWITCH TP-LINK TL-SG2210MP
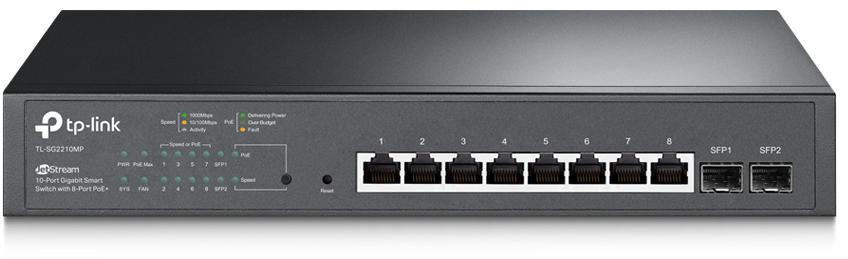
Najważniejsze cechy
- 150 W zasilania PoE: 8 portów PoE+ zgodnych ze standardem 802.3at/af i łącznym zasilaniem do 150W*.
- Gigabitowe Porty: 8 Gigabitowych Portów PoE+ i 2 Gigabitowe Sloty SFP zapewniają wysokie prędkości połączeń.
- Możliwość korzystania z Omada SDN: Platforma zapewnia dostęp do bezobsługowej konfiguracji ZTP**, centralnego zarządzania w chmurze oraz inteligentnego monitoringu.
- Scentralizowane zarządzanie: Zarządzanie jest niezwykle wygodne dzięki dostępowi z chmury oraz łatwej w użytkowaniu aplikacji Omada.
- Silne strategie zabezpieczeń: IP-MAC-Port Binding, ACL, Port Security, DoS Defend, Storm control, DHCP Snooping, 802.1X, Radius Authentication i wiele innych.
- Optymalizacja aplikacji Głosowych i Wideo: L2/L3/L4 QoS i IGMP snooping.
Specyfikacja techniczna
| CECHY SPRZĘTOWE | |
| Standardy i protokoły | IEEE 802.3i, IEEE 802.3u, IEEE 802.3ab, IEEE802.3z, IEEE 802.3ad, IEEE 802.3x, IEEE 802.3af, IEEE 802.3at, IEEE 802.3az, IEEE 802.1d, IEEE 802.1s, IEEE 802.1w, IEEE 802.1q, IEEE 802.1x, IEEE 802.1p |
| Porty | • 8 Portów RJ45 10/100/1000 Mbps ze wsparciem PoE+ (Autonegocjacja MDI/MDIX) • 2 Sloty SFP 100/1000 Mbps |
| Okablowanie sieciowe | • 10BASE-T: UTP/STP kabel kategorii 3, 4, 5 (maksymalnie 100m) • 100BASE-TX/1000Base-T: UTP/STP kabel kategorii 5, 5e lub wyższej (maksymalnie 100m) • 100BASE-FX: MMF, SMF • 1000BASE-X: MMF, SMF |
| Bezwentylatorowy | 1 Wentylator |
| Zabezpieczenia fizyczne | Tak |
| Porty PoE+ (RJ45) | • Zgodność ze standardem 802.3at/af • 8 Portów PoE+ • Łączne zasilanie: 150 W |
| Wymiary (S x G x W) | 294 x 180 x 44 mm (11.6 x 7.1 x 1.7 cali) |
| Montaż | Szafa Rack Biurko |
| Maks. zużycie energii | • 12.2 W (110 V / 60 Hz bez podłączonych urządzeń PD) • 173.9 W (110 V / 60 Hz z podłączonymi urządzeniami PD 150W) |
| Ilość generowanego ciepła | • 41.63 BTU/h (bez podłączonych urządzeń PD) • 539.35 BTU/h (z podłączonymi urządzeniami PD 150W) |
| WYDAJNOŚĆ | |
| Wydajność przełączania | 20 Gbps |
| Szybkość przekierowań pakietów | 14.9 Mpps |
| Tablica adresów MAC | 8K |
| Bufor pakietów | 4.1 Mbit |
| Ramki jumbo | 9 KB |
| FUNKCJE OPROGRAMOWANIA | |
| Funkcja Quality of Service | • Priorytetowanie 802.1p CoS/DSCP • 8 kolejek priorytetów • Tryb harmonogramu priorytetu - SP (Strict Priority) - WRR (Weighted Round Robin) • Queue Weight Config • Kontrola przepustowości - Ograniczenie przepustowości bazując na Port/Przepływ • Płynniejsza wydajność • Storm Control - Wiele trybów kontroli(kbps/ratio) - Broadcast/Multicast/Unknown-Unicast Control |
| Funkcje L2 i L2+ | • Przekaźnik DHCP - DHCP Przekaźnik VLAN • DHCP L2 Przekaźnik • Link Aggregation - statyczna agregacja linków - 802.3ad LACP - Do 8 grup agregacji, zawierających 8 portów na grupę • Spanning Tree Protocol - 802.1D STP - 802.1w RSTP - 802.1s MSTP - STP Security: TC Protect, BPDU Filter/Protect, Root Protect • Wykrywanie Pętli • Kontrola przepływu - 802.3x • Mirroring - Port Mirroring - CPU Mirroring - One-to-One - Many-to-One - Flow-Based - Ingress/Egress/Both • Device Link Detect Protocol (DLDP) • 802.1ab LLDP/ LLDP-MED |
| L2 Multicast | • 511 IPv4, IPv6 współdzielone grupy multicast • IGMP Snooping - IGMP v1/v2/v3 Snooping - Fast Leave - IGMP Snooping Querier - Static Group Config • Multicast VLAN Registration (MVR) • Multicast Filtering • MLD Snooping - MLD v1/v2 Snooping - Fast Leave - MLD Snooping Querier - Static Group Config • Limited IP Multicast (256 profili, do 16 wpisów na profil) |
| IPv6 Support | • IPv6 Dual IPv4/IPv6 • Multicast Listener Discovery (MLD) Snooping • IPv6 neighbor discovery (ND) • Wykrywanie ścieżki maximum transmission unit (MTU) • Internet Control Message Protocol (ICMP) version 6 • TCPv6/UDPv6 • IPv6 aplikacje - DHCPv6 Client - Ping6 - Tracert6 - Telnet (v6) - IPv6 SNMP - IPv6 SSH - IPv6 SSL - Http/Https - IPv6 TFTP |
| Sieci VLAN | • Grupy VLAN - Max Grupy 4K VLAN • 802.1Q Tagowany VLAN • MAC VLAN • Protokół VLAN • GVRP • Głosowy VLAN |
| Listy kontroli dostępu | • Wsparcie do 230 wpisów • Zakres czasu - Wycinek czasu - Zakres tygodniowy - Zakres ciągły - Dni wolne • ACL bazujący na czasie • MAC ACL - Źródłowy MAC - Docelowy MAC - VLAN ID - Priorytet użytkownika - Ether Type • IP ACL - Źródłowy IP - Docelowy IP - Protokół IP - TCP Flag - TCP/UDP Port Źródłowy - TCP/UDP Port Docelowy - DSCP/IP TOS • IPv6 ACL • Combined ACL • Operacja Reguły - Pozwół/Odmów • Akcja Polityki - Mirror - Rate Limit - Redirect - QoS Remark • Wiązanie reguł ACL - Wiązanie Portu - Wiązanie VLAN • Actions for flows - Mirror (do wspieranego interfejsu) - Redirect (do wspieranego interfejsu) - Rate Limit - QoS Remark |
| Bezpieczeństwo transmisji | • AAA • 802.1X - Autoryzacja bazująca na Porcie - Autoryzacja bazująca na MAC (Host) - Metody autoryzacji bazujące na PAP/EAP-MD5 - MAB - VLAN Gościa - Wsparcie autoryzacji Radius • IP/IPv6-MAC Binding - 512 wpisy - DHCP Snooping - DHCPv6 Snooping - Inspekcja ARP - Detekcja ND • IP Source Guard - 253 wpisy - Źródłowy adres IP + Źródłowy MAC • IPv6 Source Guard - 183 wpisy - Źródłowy adres IPv6 + Źródłowy MAC • DoS Defend • Static/Dynamic/Permanent Port Security - Do 64 adresów MAC na Port • Broadcast/Multicast/Unicast Storm Control - tryb kontroli kbps/ratio • Izolacja Portu • Bezpieczne zarządzanie Web poprzez HTTPS z SSLv3/TLS 1.2 • Bezpieczne zarzadzanie Command Line Interface (CLI) z SSHv1/SSHv2 • Kontrola dostępu bazująca na IP/Port/MAC |
| MIBs | • MIB II (RFC1213) • Bridge MIB (RFC1493) • P/Q-Bridge MIB (RFC2674) • Radius Accounting Client MIB (RFC2620) • Radius Authentication Client MIB (RFC2618) • Remote Ping, Traceroute MIB (RFC2925) • Wsparcie dla prywatnego TP-Link MIB • RMON MIB(RFC1757, rmon 1,2,3,9) |
| ZARZĄDZANIE | |
| Aplikacja Omada | Tak |
| Zarządzanie centralne | • Kontroler Omada oparty na Chmurze • Kontroler sprzętowy Omada (OC300) • Kontroler sprzętowy Omada (OC200) • Kontroler programowy Omada |
| Dostęp do chmury | Tak (poprzez kontroler OC300, OC200, kontroler Omada oparty na chmurze lub kontroler programowy Omada) |
| Funkcje panelu zarządzania | • GUI przez przeglądarkę • Command Line Interface (CLI) przez telnet • SNMPv1/v2c/v3 • SNMP Trap/Inform • RMON (1,2,3,9 Grupy) • Szablon SDM • DHCP/BOOTP Client • Dual Image, Dual Configuration • Monitoring Procesora • Diagnostyka Kabli • EEE • SNTP • Dziennik Systemowy |
| INNE | |
| Certyfikaty | CE, FCC, RoHS |
| Zawartość opakowania | • Przełącznik TL-SG2210MP • Kabel zasilający • Instrukcja instalacji • Elementy montażowe • Gumowe podstawki |
| Wymagania systemowe | Microsoft® Windows® 98SE, NT, 2000, XP, Vista™ or Windows 7/8/10, MAC® OS, NetWare®, UNIX® or Linux. |
| Środowisko pracy | • Dopuszczalna temperatura pracy: 0-50 ℃ (32-122 ℉); • Dopuszczalna temperatura przechowywania: -40-70 ℃ (-40-158 ℉) • Dopuszczalna wilgotność powietrza: 10-90% RH bez kondensacji • Dopuszczalna wilgotność przechowywania: 5-90% RH bez kondensacji |
Informacje dotyczące bezpieczeństwa
Produkt należy instalować, podłączać i użytkować wyłącznie zgodnie z jego przeznaczeniem, parametrami technicznymi oraz instrukcją producenta.
Przed rozpoczęciem montażu lub prac serwisowych należy odłączyć zasilanie urządzenia. Produkty wymagające podłączenia do instalacji elektrycznej, stałego okablowania lub specjalistycznej konfiguracji powinny być instalowane przez osobę posiadającą odpowiednią wiedzę i kwalifikacje.
Należy stosować wyłącznie napięcie, zasilacze, przewody i akcesoria zgodne ze specyfikacją producenta. Nieprawidłowe zasilanie może prowadzić do uszkodzenia urządzenia, przegrzania, porażenia prądem lub pożaru.
Nie należy używać produktu uszkodzonego, przegrzewającego się, wydzielającego nietypowy zapach lub wykazującego inne oznaki nieprawidłowej pracy. W takiej sytuacji należy niezwłocznie odłączyć urządzenie od zasilania.
Urządzenia należy chronić przed wilgocią, wodą, pyłem i skrajnymi temperaturami, chyba że producent wyraźnie dopuścił pracę w takich warunkach poprzez odpowiednią klasę ochrony lub specyfikację.
Nie wolno zasłaniać otworów wentylacyjnych ani instalować urządzenia w sposób uniemożliwiający odprowadzanie ciepła.
W przypadku urządzeń zawierających baterie lub akumulatory nie wolno ich zwierać, przebijać, rozmontowywać, przegrzewać ani wrzucać do ognia. Należy używać wyłącznie baterii i akumulatorów zgodnych ze specyfikacją urządzenia.
Nie należy samodzielnie modyfikować konstrukcji urządzenia ani jego zabezpieczeń. Naprawy i czynności serwisowe wymagające otwarcia urządzenia powinny być wykonywane przez osoby posiadające odpowiednią wiedzę techniczną.
Produkt oraz zużyte elementy elektroniczne i baterie należy utylizować zgodnie z obowiązującymi przepisami.
Dane producenta
TP-Link Polska Sp. z o.o.
Ożarowska 40/42
05-850 Duchnice
Poland
Office.poland@tp-link.com
Osoba odpowiedzialna
TP-Link Polska Sp. z o.o.
Ożarowska 40/42
05-850 Duchnice
Poland
Office.poland@tp-link.com
- Producenci