-
Koszyk jest pusty
-
x
-
Koszyk jest pusty
-
x
-
-
-
Koszyk jest pusty
-
x
Do bezpłatnej dostawy brakuje -,--Darmowa dostawa!Suma Netto 0,00 złSuma Brutto 0,00 złCena uwzględnia rabaty -
-
SWITCH TP-LINK TL-SG3428XMP


2382.00
| Wysyłka w ciągu | 3 dni |
| Cena przesyłki | 13 |
| Dostępność |
|
| Waga | 6.17 kg |
| Kod kreskowy | |
| EAN | 1210002611619 |
Zamówienie telefoniczne: 733935715
| Zostaw telefon |
SWITCH TP-LINK TL-SG3428XMP
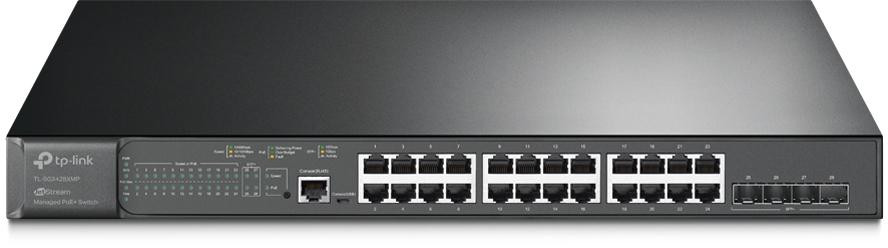
Najważniejsze cechy - TP-Link TL-SG3428XMP
- 28 portów Gigabit - Rozwiązanie, które pozwala na szybkie i stabilne przesyłanie danych.
- Power over Ethernet (PoE) - Oferuje 24 porty PoE+, co eliminuje konieczność dodatkowego okablowania.
- Zaawansowane zarządzanie - Intuicyjny system sterowania, który ułatwia konfigurację.
- Obsługa VLAN - Zwiększa bezpieczeństwo i efektywność zarządzania ruchem w sieci.
- Funkcje QoS - Zapewnia priorytetyzację ruchu dla kluczowych aplikacji.
- Integracja z Omada SDN - Centralne zarządzanie z poziomu chmury.
- Wsparcie dla IPv6 - Przygotuj swoją sieć na przyszłość.
- Zabezpieczenia sieciowe - Ochrona przed atakami i nieautoryzowanym dostępem.
- Funkcje monitorowania - Śledzenie i analiza ruchu w czasie rzeczywistym.
- Łatwa konfiguracja - Przejrzysty interfejs użytkownika.
Specyfikacja techniczna
| CECHY SPRZĘTOWE | |
| Porty | • 24× Porty RJ45 10/100/1000 Mbps • 4× Sloty SFP+ 10G • 1× Port Konsolowy RJ45 • 1× Port Konsolowy Micro-USB |
| Bezwentylatorowy | 2 Wentylatory |
| Zasilanie | 100-240 V AC~50/60 Hz |
| Porty PoE+ (RJ45) | • Standard: 802.3at/af compliant • PoE+ Ports: 24 Ports, up to 30 W per port • Power Budget: 384 W |
| Wymiary (S x G x W) | 440 × 330 × 44 mm (17.3 × 13.0 × 1.7 cali) |
| Montaż | Szafa Rack |
| Maks. zużycie energii | 34.4 W (110V/60Hz) (bez podłączonych PD) 465.8 W (110V/60Hz) (z podłączonymi urządzeniami PD 384W) |
| Ilość generowanego ciepła | 117.38 BTU/h (110 V/60 Hz) (bez podłączonych PD) 1589.31 BTU/h (110 V/60 Hz) (z podłączonymi urządzeniami PD 384W) |
| WYDAJNOŚĆ | |
| Wydajność przełączania | 128 Gbps |
| Szybkość przekierowań pakietów | 95.23 Mpps |
| Tablica adresów MAC | 16 K |
| Ramki jumbo | 9 KB |
| FUNKCJE OPROGRAMOWANIA | |
| Funkcja Quality of Service | • 8 kolejek priorytetów • Priorytetowanie 802.1p CoS/DSCP • Planowanie kolejki - SP (Strict Priority) - WRR (Weighted Round Robin) - SP+WRR • Kontrola przepustowości - Ograniczenie przepustowości bazując na Port/Przepływ • Płynniejsza wydajność • Action for Flows - Mirror (do wspieranego interfejsu) - Redirect (do wspieranego interfejsu) - Rate Limit - QoS Remark |
| Funkcje L2 i L2+ | • Link Aggregation - statyczna agregacja linków - 802.3ad LACP - Do 8 grup agregacji, zawierających 8 portów na grupę • Spanning Tree Protocol - 802.1d STP - 802.1w RSTP - 802.1s MSTP - STP Security: TC Protect, BPDU Filter, Root Protect • Wykrywanie Pętli - Bazujące na Porcie - Bazujące na VLAN • Flow Control - 802.3x Flow Control - HOL Blocking Prevention • Mirroring - Port Mirroring - CPU Mirroring - One-to-One - Many-to-One - Tx/Rx/Both |
| L2 Multicast | • IGMP Snooping - IGMP v1/v2/v3 Snooping - Fast Leave - IGMP Snooping Querier - IGMP Authentication • IGMP Authentication • MLD Snooping - MLD v1/v2 Snooping - Fast Leave - MLD Snooping Querier - Static Group Config - Limited IP Multicast • MVR • Multicast Filtering: 256 profili i 16 wpisów na profil |
| Sieci VLAN | • Grupy VLAN - Max Grupy 4K VLAN • 802.1Q Tagowany VLAN • MAC VLAN: 7 wpisów • Protokół VLAN: Szablon Protokołu 16, Protokół VLAN 16 • PrywatnyVLAN • GVRP • VLAN VPN (QinQ) - QinQ bazyjący na porcie - Selektywny QinQ • Głosowy VLAN |
| Listy kontroli dostępu | • ACL bazujący na czasie • MAC ACL - Źródłowy MAC - Docelowy MAC - VLAN ID - Priorytet użytkownika - Ether Type • IP ACL - Źródłowy IP - Docelowy IP - Fragment - Protokół IP - TCP Flag - TCP/UDP Port - DSCP/IP TOS - Priorytet użytkownika • Combined ACL • Zawartość pakietu ACL • IPv6 ACL • Polityka - Mirroring - Redirect - Rate Limit - QoS Remark • ACL aplikowane do Port/VLAN |
| Bezpieczeństwo transmisji | • IP-MAC-Port Binding - 512 wpisy - DHCP Snooping - ARP Inspection - IPv4 Source Guard: 100 wpisów • IPv6-MAC-Port Binding - 512 wpisy - DHCPv6 Snooping - ND Detection - IPv6 Source Guard: 100 wpisów • DoS Defend • Static/Dynamic Port Security - Do 64 adresów MAC na Port • Broadcast/Multicast/Unicast Storm Control - tryb kontroli kbps/ratio • 802.1X - autoryzacja bazująca na Porcie - autoryzacja bazująca na MAC - VLAN Assignment - MAB - Guest VLAN - Wsparcie autoryzacji Radius • AAA (włączając TACACS+) • Port Isolation • Bezpieczne zarządzanie Web poprzez HTTPS z SSLv3/TLS 1.2 • Bezpieczne zarzadzanie Command Line Interface (CLI) z SSHv1/SSHv2 • Kontrola dostępu bazująca na IP/Port/MAC |
| IPv6 | • IPv6 Dual IPv4/IPv6 • Multicast Listener Discovery (MLD) Snooping • IPv6 ACL • IPv6 Interfejs • Statyczny routing IPv6 • IPv6 neighbor discovery (ND) • Wykrywanie ścieżki maximum transmission unit (MTU) • Internet Control Message Protocol (ICMP) wersja 6 • TCPv6/UDPv6 • IPv6 aplikacje - DHCPv6 Client - Ping6 - Tracert6 - Telnet (v6) - IPv6 SNMP - IPv6 SSH - IPv6 SSL - Http/Https - IPv6 TFTP |
| Cechy przełącznika L3 | • 16 IPv4/IPv6 Interfejsy • Statyczny routing - 48 statyczne trasy • Statyczny ARP - 128 Statycznych wpisów • Proxy ARP • Gratuitous ARP • DHCP Serwer • Przekaźnik DHCP - DHCP Przekaźnik interfejsu - DHCP Przekaźnik VLAN • DHCP L2 Przekaźnik |
| Zarządzanie | • GUI przez przeglądarkę • Command Line Interface (CLI) przez port konsolowy, telnet • SNMP v1/v2c/v3 - Trap/Inform - RMON (1,2,3,9 Grupy) • Szablon SDM • DHCP/BOOTP Client • 802.1ab LLDP/LLDP-MED • DHCP AutoInstall • Dual Image, Dual Configuration • Monitoring Procesora • Diagnostyka Kabli • EEE • Odzyskiwanie hasła • SNTP • Dziennik Systemowy |
| Funkcje zaawansowane | • Wsparcie sprzętowego kontrolera Omada (OC200/OC300), Programowego kontrolera, Kontrolera opartego na chmurze • Automatyczne wykrywanie urządzeń • Konfiguracja Batch • Aktualizacja Firmware Batch • Inteligentne monitorowanie sieci • Ostrzeżenia o nieprzewidzianych zdarzeniach • Ujednolicona konfiguracja • Harmonogram Restartów • ZTP (Zero-Touch Provisioning)* |
| MIBs | • MIB II (RFC1213) • Interfejs MIB (RFC2233) • Interfejs Ethernet MIB (RFC1643) • Bridge MIB (RFC1493) • P/Q-Bridge MIB (RFC2674) • RMON MIB (RFC2819) • RMON2 MIB (RFC2021) • Radius Accounting Client MIB (RFC2620) • Radius Authentication Client MIB (RFC2618) • Zdalny Ping, Traceroute MIB (RFC2925) • Wsparcie dla prywatnego TP-Link MIB |
| INNE | |
| Certyfikaty | CE, FCC, RoHS |
| Zawartość opakowania | • Przełącznik TL-SG3428XMP • Kabel zasilający • Instrukcja szybkiej instalacji • Elementy montażowe • Gumowe podstawki |
| Środowisko pracy | • Dopuszczalna temperatura pracy: 0-45 ℃ (32-113 ℉); • Dopuszczalna temperatura przechowywania: -40-70 ℃ (-40-158 ℉) • Dopuszczalna wilgotność powietrza: 10-90% RH bez kondensacji • Dopuszczalna wilgotność przechowywania: 5-90% RH bez kondensacji |
Specyfikacja techniczna - TP-Link TL-SG3428XMP
| Cecha / Kategoria | Szczegóły |
| Interfejsy | 24× porty RJ45 10/100/1000 Mb/s + 4× gniazda SFP+ 10 Gb/s |
| Porty PoE | 24× porty PoE+ (standardy 802.3at/af) |
| Budżet mocy PoE | Łącznie 384 W |
| Wydajność przełączania | 128 Gb/s |
| Szybkość przekierowań | 95,23 Mpps |
| Tablica adresów MAC | 16K |
| Ramki Jumbo | 9 KB |
| Bufor pakietów | 12 Mbit |
| Wentylatory | 2 wentylatory (chłodzenie aktywne) |
| Zarządzanie L2+ / L3 | Statyczny routing L3, DHCP Relay, DHCP Server, QinQ, L2PT |
| Funkcje Layer 2 | Agregacja linków (LACP), 802.1Q VLAN, STP/RSTP/MSTP, IGMP Snooping |
| Bezpieczeństwo | Wiązanie IP-MAC-Port, ACL, 802.1X, Radius, Port Security, DoS Defend |
| Zarządzanie scentralizowane | Wsparcie dla kontrolerów Omada (Hardware, Software, Cloud-Based) |
| Dostęp bez chmury | Interfejs GUI (przeglądarka), CLI (Console, Telnet, SSH), SNMP v1/v2c/v3 |
| Zasilanie | 100-240 V AC, 50/60 Hz |
| Maks. pobór mocy | 34,4 W (bez PoE); 463,8 W (z pełnym obciążeniem PoE 384 W) |
| Wymiary (S × G × W) | 440 × 330 × 44 mm (montaż w szafie Rack 19" 1U) |
| Obudowa | Metalowa, montowana w szafie rack |
| Certyfikaty | CE, FCC, RoHS |
Informacje dotyczące bezpieczeństwa
Produkt należy instalować, podłączać i użytkować wyłącznie zgodnie z jego przeznaczeniem, parametrami technicznymi oraz instrukcją producenta.
Przed rozpoczęciem montażu lub prac serwisowych należy odłączyć zasilanie urządzenia. Produkty wymagające podłączenia do instalacji elektrycznej, stałego okablowania lub specjalistycznej konfiguracji powinny być instalowane przez osobę posiadającą odpowiednią wiedzę i kwalifikacje.
Należy stosować wyłącznie napięcie, zasilacze, przewody i akcesoria zgodne ze specyfikacją producenta. Nieprawidłowe zasilanie może prowadzić do uszkodzenia urządzenia, przegrzania, porażenia prądem lub pożaru.
Nie należy używać produktu uszkodzonego, przegrzewającego się, wydzielającego nietypowy zapach lub wykazującego inne oznaki nieprawidłowej pracy. W takiej sytuacji należy niezwłocznie odłączyć urządzenie od zasilania.
Urządzenia należy chronić przed wilgocią, wodą, pyłem i skrajnymi temperaturami, chyba że producent wyraźnie dopuścił pracę w takich warunkach poprzez odpowiednią klasę ochrony lub specyfikację.
Nie wolno zasłaniać otworów wentylacyjnych ani instalować urządzenia w sposób uniemożliwiający odprowadzanie ciepła.
W przypadku urządzeń zawierających baterie lub akumulatory nie wolno ich zwierać, przebijać, rozmontowywać, przegrzewać ani wrzucać do ognia. Należy używać wyłącznie baterii i akumulatorów zgodnych ze specyfikacją urządzenia.
Nie należy samodzielnie modyfikować konstrukcji urządzenia ani jego zabezpieczeń. Naprawy i czynności serwisowe wymagające otwarcia urządzenia powinny być wykonywane przez osoby posiadające odpowiednią wiedzę techniczną.
Produkt oraz zużyte elementy elektroniczne i baterie należy utylizować zgodnie z obowiązującymi przepisami.
Dane producenta
TP-Link Polska Sp. z o.o.
Ożarowska 40/42
05-850 Duchnice
Poland
Office.poland@tp-link.com
Osoba odpowiedzialna
TP-Link Polska Sp. z o.o.
Ożarowska 40/42
05-850 Duchnice
Poland
Office.poland@tp-link.com
- Producenci


