-
Koszyk jest pusty
-
x
-
Koszyk jest pusty
-
x
-
-
-
Koszyk jest pusty
-
x
Do bezpłatnej dostawy brakuje -,--Darmowa dostawa!Suma Netto 0,00 złSuma Brutto 0,00 złCena uwzględnia rabaty -
-
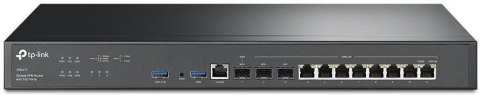
TP-LINK Router TL-ER8411 VPN Omada 10G
2826.00
| Wysyłka w ciągu | 3 dni |
| Cena przesyłki | 13 |
| Dostępność |
|
| Waga | 3.68 kg |
| Kod kreskowy | |
| EAN | 4897098683309 |
Zamówienie telefoniczne: 733935715
| Zostaw telefon |
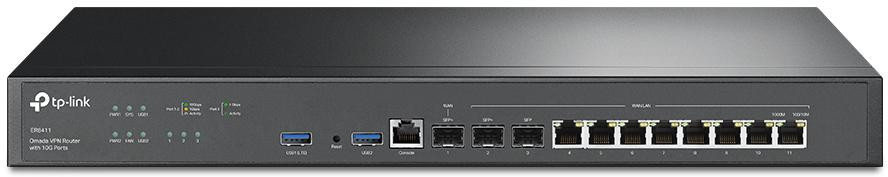
TP-LINK Router TL-ER8411 VPN Omada 10G
Najważniejsze cechy:
- Działanie zintegrowane z platformą Omada SDN: Bezobsługowa konfiguracja ZTP (ZTP)*3, centralne zarządzanie w chmurze i inteligentne monitorowanie.
- Centralne zarządzanie: Dostęp z poziomu chmury i aplikacji Omada to wygoda zarządzania.
- Dwa porty 10GE SFP+: 1× WAN i 1× WAN/LAN 10GE SFP+ umożliwiają agregację połączeń o wysokiej przepustowości.
- Do 10 portów WAN: Porty światłowodowe i RJ45 z równoważeniem pasma zwiększają możliwości wykorzystania łącz wieloliniowych.
- Bardzo bezpieczna sieć VPN: Standardy SSL/ IPSec / PPTP / L2TP VPN / OpenVPN / L2TP over IPSec VPN są idealne do użytku między różnymi oddziałami firmy i pracy zdalnej.
- Niezawodne zabezpieczenia:Firewall, ochrona przed atakami DoS, filtrowanie adresów IP/MAC/URL, wiązanie IP-MAC i Aktywacja ALG jednym kliknięciem.
Specyfikacja techniczna
| Standardy i protokoły | • IEEE 802.3, IEEE802.3u, IEEE802.3ab, IEEE802.3z, IEEE 802.3x, IEEE 802.1q |
| • TCP/IP, DHCP, ICMP, NAT, PPPoE, NTP, HTTP, HTTPS, DNS, IPSec, PPTP, L2TP, OpenVPN, SNMP | |
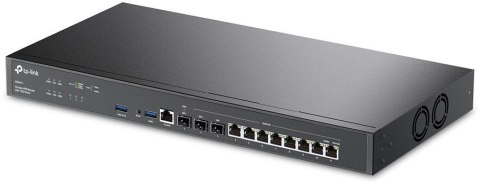
| Porty | • 2 Porty 10GE SFP+ (1 WAN, 1 WAN/LAN) |
| • 1 Port 1GE SFP WAN/LAN | |
| • 8 Portów 1GE RJ45 WAN/LAN | |
| • 1 Port konsolowy RJ45 | |
| • 2 Porty USB (Modem 4G/3G USB jako łącze zapasowe WAN) | |
| Okablowanie sieciowe | • 10BASE-T: kabel UTP kategorii 3, 4, 5 (Maks. 100 m) |
| EIA/TIA-568 100Ω STP (Max 100 m) | |
| • 100BASE-TX: kabel UTP kategorii 5, 5e (Maks. 100 m) | |
| EIA/TIA-568 100Ω STP (Max 100 m) | |
| • 1000BASE-T: kabel UTP kategorii 5e, 6 (Maks. 100 m) | |
| Bezwentylatorowy | 2 |
| Przyciski | Reset |
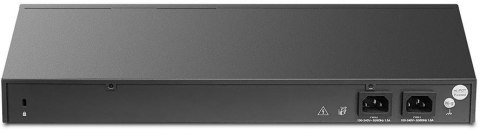
| Zasilanie | Zasilanie redundantne (100-240 VAC, 50/60 Hz) |
| Łączna moc PoE | - |
| Pamięć Flash | 4MB SPI NOR + 256 MB NAND |
| Pamięć DRAM | 4 GB DDR4 |
| Diody LED | PWR, SYS, WAN, LAN, USB, FAN |
| Wymiary (S x G x W) | 440 × 220 × 44 mm |
| (17,3 × 8,7 × 1,7 cali) | |
| Ochrona | Zabezpieczenie przeciwprzepięciowe 4 kV |
| Obudowa | Metalowa |
| Montaż | Możliwość montażu w szafie Rack |
| Maks. zużycie energii | • 26.36 W (z podłączonym USB 3.0) |
| • 19.12 W (bez podłączonego USB 3.0) | |
| WYDAJNOŚĆ | |
| Ilość równoczesnych sesji | 2,300,000 |
| Nowych sesji na sekundę | 20 |
| NAT (Statyczne IP) | • Wysyłanie: 9445,82 Mb/s |
| • Pobieranie: 9449,26 Mb/s | |
| NAT(DHCP) | • Wysyłanie: 9426,83 Mb/s |
| • Pobieranie: 9426,20 Mb/s | |
| NAT(PPPoE) | • Wysyłanie: 9413,96 Mb/s |
| • Pobieranie: 9102,01 Mb/s | |
| NAT (L2TP) | • Wysyłanie: 4230,62 Mb/s |
| • Pobieranie: 4169,53 Mb/s | |
| NAT (PPTP) | • Wysyłanie: 3933,86 Mb/s |
| • Pobieranie: 3821,97 Mb/s | |
| Szybkość przekierowań pakietów 64 Bajt | • Wysyłanie: 1080 Mb/s |
| • Pobieranie: 1030 Mb/s | |
| Przepustowość VPN IPsec | • SHA1-AES256: 2140,45 Mb/s |
| • SHA2-AES256: 2080,20 Mb/s | |
| OpenVPN | 1665,64 Mb/s |
| Przepustowość L2TP VPN | • Nieszyfrowane: 5013,50 Mb/s |
| • Szyfrowane: 2274,74 Mb/s | |
| Przepustowość PPTP VPN | • Nieszyfrowane: 3933,86 Mb/s |
| • Szyfrowane: 3821,97Mb/s | |
| Przepustowość SSL VPN | 1511,10 Mb/s |
| Szybkość przekierowań pakietów 66 Bajt | - |
| Szybkość przekierowań pakietów 1,518 Bajt | • Wysyłanie: 9970 Mb/s |
| • Pobieranie: 9970 Mb/s | |
| PODSTAWOWE FUNKCJE | |
| Typ połączenia WAN | • Statyczne/dynamiczne przydzielanie adresów IP |
| • PPPoE | |
| • PPTP | |
| • L2TP | |
| • Tunel 6to4 | |
| • Pass-Through | |
| • Łącze mobilne: Modem 4G/3G USB jako łącze zapasowe | |
| Klonowanie adresów MAC | Modyfikacja adresów MAC WAN/LAN*4 |
| DHCP | • Serwer/Klient DHCP |
| • Rezerwacja adresów DHCP | |
| • Multi-net DHCP* | |
| • Interfejsy Multi-IP* | |
| IPv6 | Połączenie WAN |
| VLAN | 802.1Q VLAN |
| IPTV | IGMP v2/v3 Proxy |
| FUNKCJE ZAAWANSOWANE | |
| Listy kontroli dostępu (ACL) | Filtrowanie w oparciu o adres IP/port/protokół/nazwę domeny |
| Routing zaawansowany | • Routing Statyczny |
| • Polityka Routingu | |
| Kontrola przepustowości | • Kontrola przepustowości w oparciu o adres IP/port |
| • Gwarantowana i ograniczana przepustowość | |
| Równoważenie pasma | • Inteligentne równoważenie obciążenia pasma |
| • Routing zoptymalizowany pod kątem aplikacji | |
| • Łącze zapasowe (czasowe*5, awaryjne) | |
| • Wykrywanie online | |
| NAT | • Jeden-do-Jeden NAT*5 |
| • Multi-Net NAT | |
| • Serwery wirtualne | |
| • Port Triggering*5 | |
| • NAT-DMZ | |
| • FTP/H.323/SIP/IPSec/PPTP ALG | |
| • UPnP | |
| Limit sesji | Limit sesji oparty na adresie IP |
| SIECI VPN | |
| SSL VPN | • Serwer SSL VPN |
| • Klient SSL VPN | |
| • 500 Tuneli SSL VPN | |
| IPsec VPN | • 300 tuneli IPsec VPN |
| • LAN-to-LAN, Client-to-LAN | |
| • 2 tryby negocjacji - Main/Aggressive | |
| • Szyfrowanie DES, 3DES, AES128, AES192, AES256 | |
| • IKEv1/v2 | |
| • Uwierzytelnianie MD5, SHA1 | |
| • NAT Traversal (NAT-T) | |
| • Dead Peer Detection (DPD) | |
| • Perfect Forward Secrecy (PFS) | |
| PPTP VPN | • Serwer VPN PPTP |
| • 32 klientów VPN PPTP*6 | |
| • 300 tuneli (współdzielone z L2TP) | |
| • PPTP z szyfrowaniem MPPE | |
| L2TP VPN | • Serwer VPN L2TP |
| • 32 klientów VPN L2TP*6 | |
| • 300 tuneli (współdzielone z PPTP) | |
| • L2TP over IPSec | |
| OpenVPN | • Serwer OpenVPN |
| • 10 klientów OpenVPN*6 | |
| • 110 tuneli OpenVPN | |
| BEZPIECZEŃSTWO TRANSMISJI | |
| Filtrowanie | • Filtrowanie grup WEB*5 |
| • Filtrowanie adresów URL | |
| • Bezpieczeństwo sieciowe*5 | |
| Ochrona przed atakami ARP | • Wysyłanie pakietów GARP*5 |
| • Skanowanie ARP*5 | |
| • Wiązanie adresów IP i MAC*5 | |
| Ochrona przed atakami sieciowymi | • TCP/UDP/ICMP Flood Defense |
| • Blokowanie skanowania TCP (Stealth FIN/Xmas/Null) | |
| • Blokowanie odbierania pakietów ping z sieci WAN | |
| Kontrola dostępu | Kontrola dostępu oparta na źródłowym/docelowym adresie IP |
| UWIERZYTELNIANIE | |
| Uwierzytelnianie sieciowe | • Brak uwierzytelniania |
| • Uproszczone hasło*2 | |
| • Hotspot(Użytkownik lokalny / Voucher*2 / SMS*2 / Radius*2) | |
| • Zewnętrzny serwer Radius | |
| • Serwer portalu zewnętrznego*2 | |
| • Instagram Follow*2 | |
| ZARZĄDZANIE | |
| Aplikacja Omada | Tak (poprzez kontroler OC300, OC200, kontroler Omada oparty na chmurze lub kontroler programowy Omada) |
| Zarządzanie centralne | • Kontroler sprzętowy Omada (OC300) |
| • Kontroler sprzętowy Omada (OC200) | |
| • Kontroler programowy Omada | |
| • Kontroler Omada oparty na chmurze | |
| Dostęp do chmury | Tak (poprzez kontroler OC300, OC200, kontroler Omada oparty na chmurze lub kontroler programowy Omada) |
| Usługi | Dynamiczny DNS (Dyndns, No-IP, Peanuthull, Comexe) |
| Wsparcie | • Zarządzanie poprzez stronę internetową |
| • Zarządzanie zdalne | |
| • Eksportowanie i importowanie konfiguracji | |
| • SNMP v1/v2c/v3 | |
| • Diagnostyka (Ping i Traceroute)§5 | |
| • Synchronizacja NTP§5 | |
| • Obsługa dzienników systemowych | |
| Bezobsługowa konfiguracja ZTP | Tak. Wymaga korzystania z Kontrolera Omada opartego na Chmurze. |
| Funkcje panelu zarządzania | • Automatyczne wykrywanie urządzeń |
| • Inteligentne monitorowanie stanu sieci | |
| • Ostrzeżenia o nietypowych zdarzeniach | |
| • Ujednolicony proces konfiguracji | |
| • Harmonogram restartu | |
| • Spersonalizowana strona logowania do sieci | |
| INNE | |
| Certyfikaty | CE, FCC, RoHS |
| Zawartość opakowania | • Router ER8411 |
| • Kabel zasilający | |
| • Zestaw montażowy Rack | |
| • Instrukcja szybkiej instalacji | |
| Wymagania systemowe | Microsoft Windows 98SE, NT, 2000, XP, Vista™ lub Windows 7/8/8.1/10/11, MAC OS, NetWare, UNIX lub Linux |
| Środowisko pracy | • Dopuszczalna temperatura pracy: 0-40 ℃ (32-104 ℉) |
| • Dopuszczalna temperatura przechowywania: -40-70 ℃ (-40-158 ℉) | |
| • Dopuszczalna wilgotność powietrza: 10-90%, bez kondensacji | |
| • Dopuszczalna wilgotność przechowywania: 5-90% bez kondensacji |
Informacje dotyczące bezpieczeństwa
Produkt należy instalować, podłączać i użytkować wyłącznie zgodnie z jego przeznaczeniem, parametrami technicznymi oraz instrukcją producenta.
Przed rozpoczęciem montażu lub prac serwisowych należy odłączyć zasilanie urządzenia. Produkty wymagające podłączenia do instalacji elektrycznej, stałego okablowania lub specjalistycznej konfiguracji powinny być instalowane przez osobę posiadającą odpowiednią wiedzę i kwalifikacje.
Należy stosować wyłącznie napięcie, zasilacze, przewody i akcesoria zgodne ze specyfikacją producenta. Nieprawidłowe zasilanie może prowadzić do uszkodzenia urządzenia, przegrzania, porażenia prądem lub pożaru.
Nie należy używać produktu uszkodzonego, przegrzewającego się, wydzielającego nietypowy zapach lub wykazującego inne oznaki nieprawidłowej pracy. W takiej sytuacji należy niezwłocznie odłączyć urządzenie od zasilania.
Urządzenia należy chronić przed wilgocią, wodą, pyłem i skrajnymi temperaturami, chyba że producent wyraźnie dopuścił pracę w takich warunkach poprzez odpowiednią klasę ochrony lub specyfikację.
Nie wolno zasłaniać otworów wentylacyjnych ani instalować urządzenia w sposób uniemożliwiający odprowadzanie ciepła.
W przypadku urządzeń zawierających baterie lub akumulatory nie wolno ich zwierać, przebijać, rozmontowywać, przegrzewać ani wrzucać do ognia. Należy używać wyłącznie baterii i akumulatorów zgodnych ze specyfikacją urządzenia.
Nie należy samodzielnie modyfikować konstrukcji urządzenia ani jego zabezpieczeń. Naprawy i czynności serwisowe wymagające otwarcia urządzenia powinny być wykonywane przez osoby posiadające odpowiednią wiedzę techniczną.
Produkt oraz zużyte elementy elektroniczne i baterie należy utylizować zgodnie z obowiązującymi przepisami.
Dane producenta
TP-Link Polska Sp. z o.o.
Ożarowska 40/42
05-850 Duchnice
Poland
Office.poland@tp-link.com
Osoba odpowiedzialna
TP-Link Polska Sp. z o.o.
Ożarowska 40/42
05-850 Duchnice
Poland
Office.poland@tp-link.com
- Producenci