-
Koszyk jest pusty
-
x
-
Koszyk jest pusty
-
x
-
-
-
Koszyk jest pusty
-
x
Do bezpłatnej dostawy brakuje -,--Darmowa dostawa!Suma Netto 0,00 złSuma Brutto 0,00 złCena uwzględnia rabaty -
-
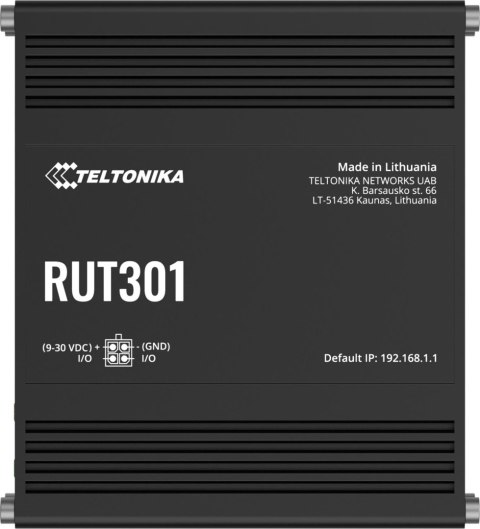
Teltonika RUT301 router przemysłowy (RUT301000000)




| Wpisz swój e-mail |
| Wysyłka w ciągu | 24 godziny |
| Cena przesyłki | 13 |
| Dostępność |
|
| Waga | 2 kg |
| Kod kreskowy | |
| EAN | 4779051840786 |
| Zostaw telefon |
Teltonika RUT301 router przemysłowy (RUT301000000)
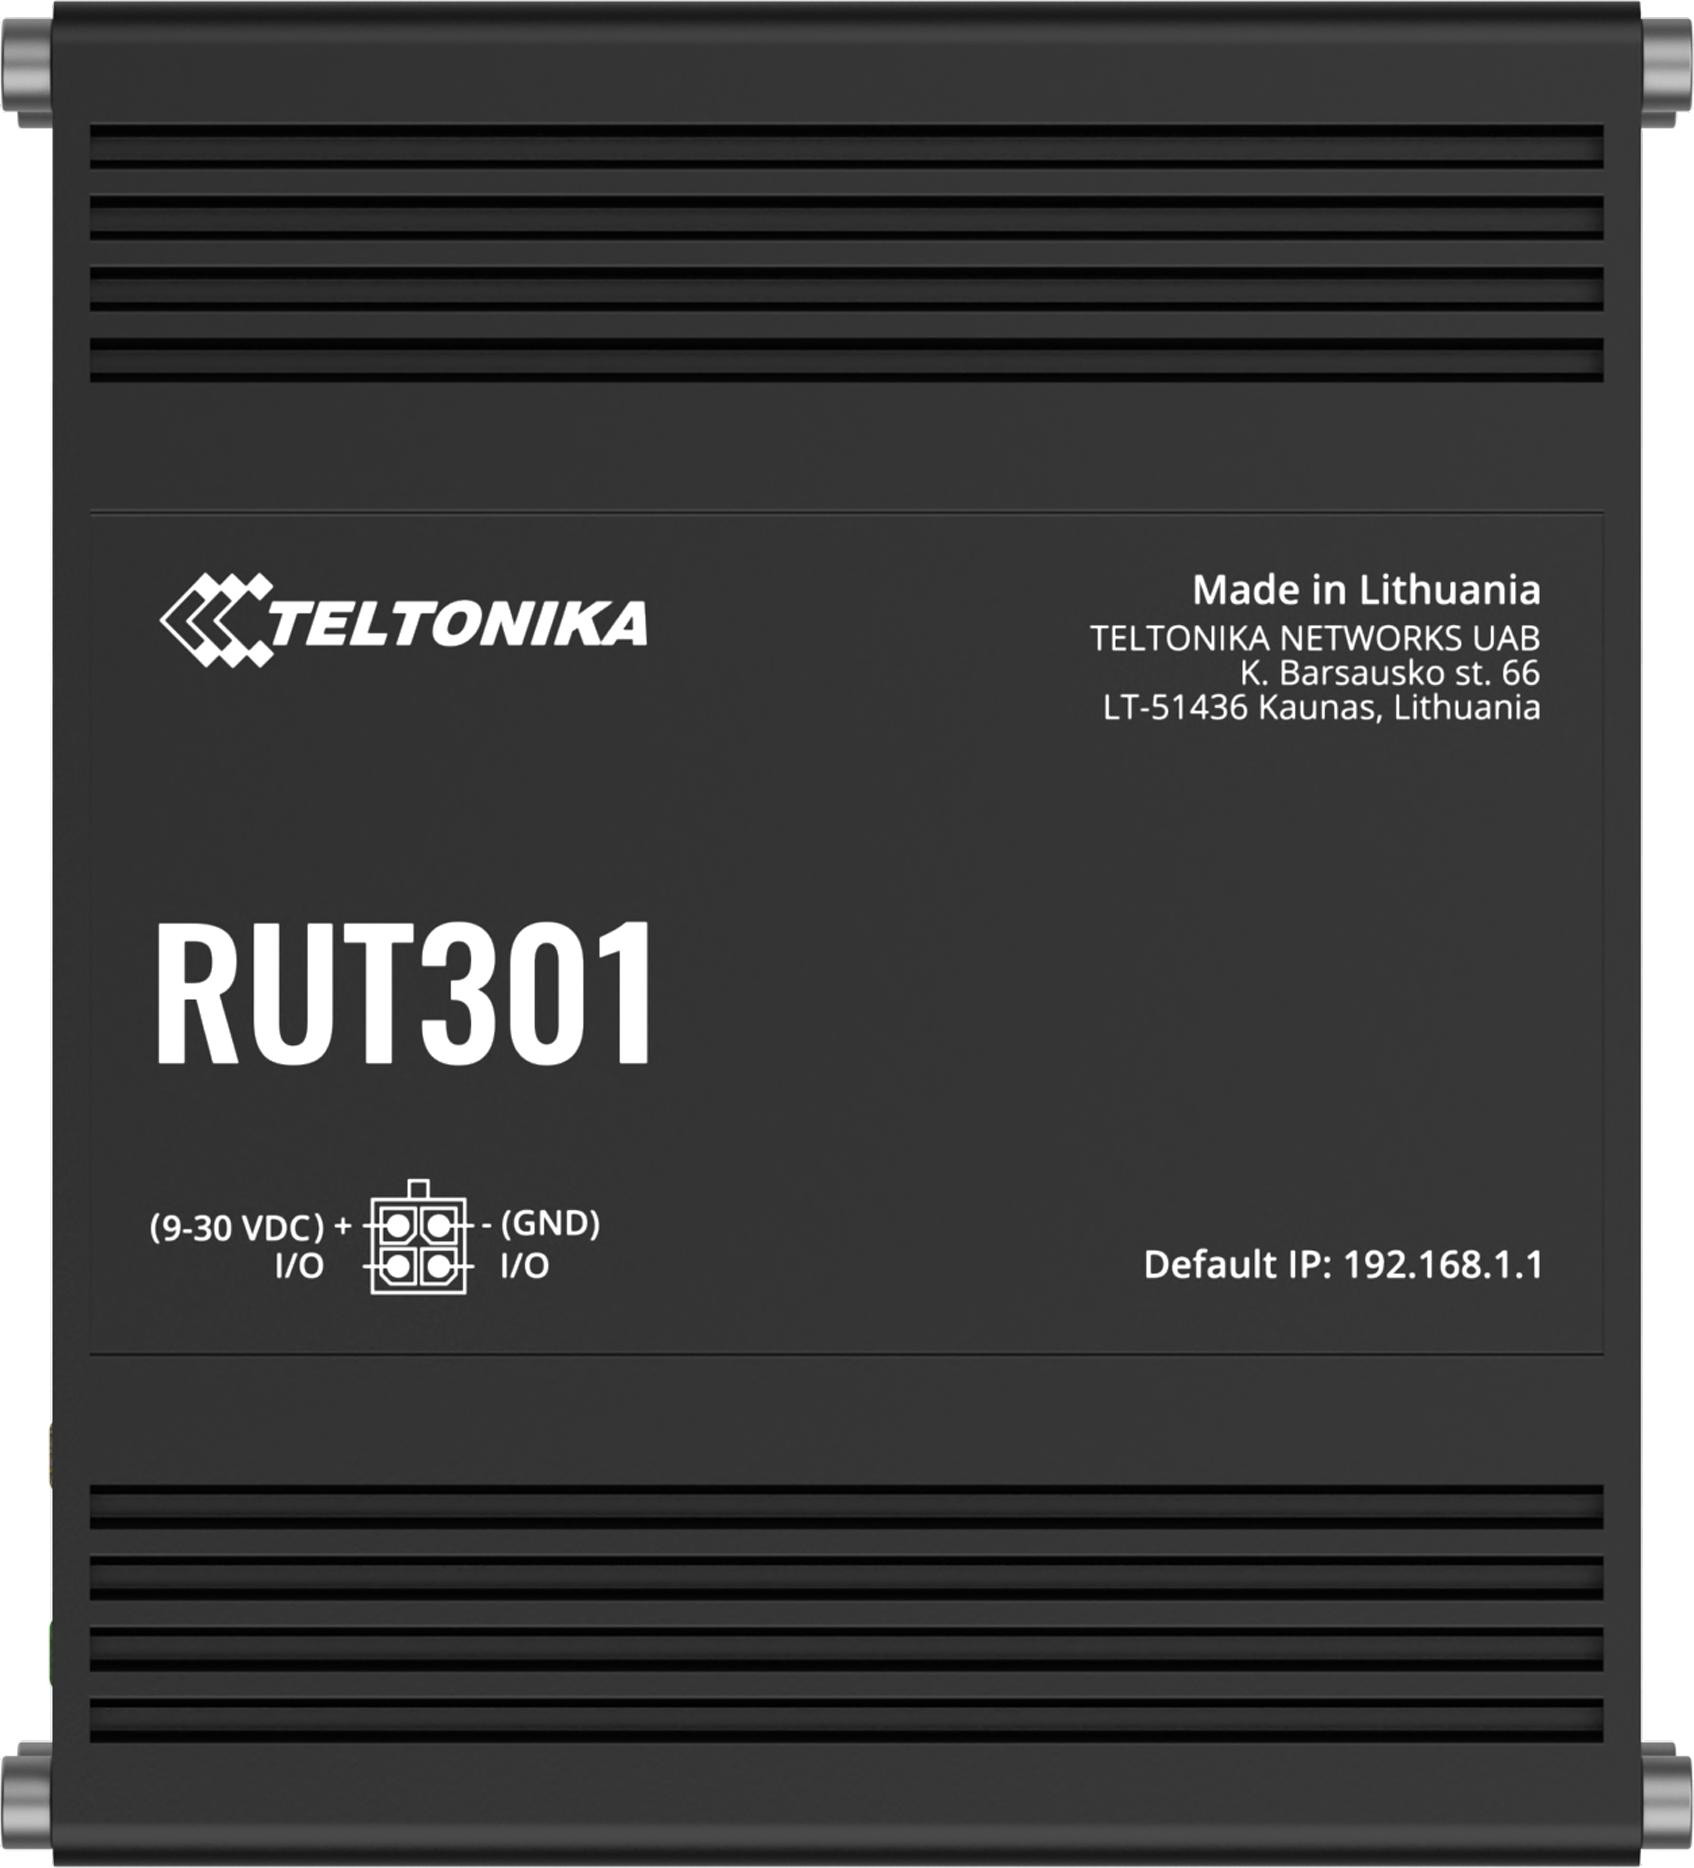
Najważniejsze cechy - Teltonika RUT301
- Stabilność połączenia: Utrzymuje niezawodne połączenie w wymagających warunkach.
- Odporność na warunki atmosferyczne: Wytrzymała obudowa chroni urządzenie przed wpływem środowiska.
- Łatwa konfiguracja: Szybkie i intuicyjne ustawienia sprawiają, że uruchomienie jest bezproblemowe.
- Zdalne zarządzanie: Pozwala na monitorowanie i konfigurowanie z dowolnego miejsca.
- Maksymalne bezpieczeństwo: Zaawansowane funkcje zabezpieczeń chronią sieć przed zagrożeniami.
- Wsparcie LTE: Szybki i niezawodny dostęp do internetu mobilnego.
- Wielofunkcyjność: Obsługuje różnorodne zastosowania przemysłowe.
- Niskie zużycie energii: Ekologiczne rozwiązanie dla przemysłu.
- Wysoka przepustowość: Umożliwia obsługę dużej liczby urządzeń jednocześnie.
- Wsparcie techniczne: Profesjonalna pomoc w razie potrzeby.
Specyfikacja techniczna - Teltonika RUT301
| Kategoria | Specyfikacja |
| Sprzęt | |
| CPU | Mediatek, 580 MHz, MIPS 24KEc 1 |
| RAM | 128 MB, DDR2 1 |
| Pamięć Flash | 16 MB szeregowa pamięć NOR flash 1 |
| Ethernet | |
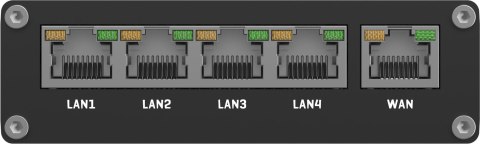
| WAN | 1 x port WAN 10/100 Mbps, zgodny z IEEE 802.3, IEEE 802.3u, 802.3az, obsługuje auto MDI/MDIX 1 |
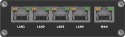
| LAN | 4 x porty LAN 10/100 Mbps, zgodne z IEEE 802.3, IEEE 802.3u, 802.3az, obsługuje auto MDI/MDIX crossover 1 |
| Sieć | |
| Routing | Statyczny, dynamiczny (BGP, OSPF v2, RIP v1/v2, EIGRP, NHRP), routing oparty na politykach 1 |
| Protokoły sieciowe | TCP, UDP, IPv4, IPv6, ICMP, NTP, DNS, HTTP, HTTPS, FTP, SMTP, SSL v3, TLS, ARP, VRRP, PPP, PPPoE, UPnP, SSH, DHCP, Telnet, SMPP, SNMP, MQTT, Wake On Lan (WOL), VXLAN 1 |
| Obsługa VoIP Passthrough | H.323 i SIP-alg, protokoły NAT helpers, umożliwiające prawidłowe routowanie pakietów VoIP 1 |
| Monitorowanie połączeń | Ping Reboot, Wget Reboot, Periodic Reboot, LCP i ICMP do inspekcji łącza 1 |
| Firewall | Port forward, reguły ruchu, reguły niestandardowe, dostosowanie TTL 1 |
| Strona statusu Firewalla | Widok statystyk, reguł i liczników reguł Firewalla 1 |
| Zarządzanie portami | Widok portów urządzenia, włączanie/wyłączanie, auto-konfiguracja, zmiana prędkości transmisji 1 |
| Topologia sieci | Wizualna reprezentacja sieci, pokazująca, które urządzenia są połączone z którymi innymi 1 |
| DHCP | Statyczna i dynamiczna alokacja IP, DHCP relay, konfiguracja serwera DHCP, statyczne dzierżawy: MAC z wildcardami 1 |
| QoS / Smart Queue Management (SQM) | Kolejkowanie priorytetowe ruchu wg źródła/celu, usługi, protokołu lub portu, WMM, 802.11e 1 |
| DDNS | Obsługiwane >25 dostawców usług, inne mogą być konfigurowane ręcznie 1 |
| DNS over HTTPS | Proxy DNS over HTTPS umożliwia bezpieczne rozwiązywanie DNS poprzez routowanie zapytań DNS przez HTTPS 1 |
| Network backup | VRRP, opcje przewodowe, z których każda może być używana jako automatyczny Failover 1 |
| Load balancing | Równoważenie ruchu internetowego na wielu połączeniach WAN 1 |
| Hotspot | Captive portal (hotspot), wewnętrzny/zewnętrzny serwer Radius, autoryzacja MAC Radius, autoryzacja SMS, uwierzytelnianie SSO, wewnętrzna/zewnętrzna strona docelowa, walled garden, skrypty użytkownika, parametry URL, grupy użytkowników, indywidualne/grupowe limity, zarządzanie użytkownikami, 9 domyślnych konfigurowalnych motywów i opcjonalna możliwość przesyłania/pobierania niestandardowych motywów hotspota 1 |
| SSHFS | Możliwość montowania zdalnego systemu plików przez protokół SSH 1 |
| Zarządzanie ruchem | Monitorowanie w czasie rzeczywistym, wykresy sygnału bezprzewodowego, historia użycia ruchu 1 |
| Bezpieczeństwo | |
| Uwierzytelnianie | Klucz pre-shared, certyfikaty cyfrowe, certyfikaty X.509, TACACS+, wewnętrzna i zewnętrzna autoryzacja użytkowników RADIUS, blokowanie adresów IP i prób logowania, blokowanie logowania oparte na czasie, wbudowany generator losowych haseł 1 |
| Firewall | Prekonfigurowane reguły firewalla mogą być włączane przez WebUI, nieograniczona konfiguracja firewalla przez CLI, DMZ, NAT, NAT-T, NAT64 1 |
| Zapobieganie atakom | Ochrona przed DDOS (ochrona przed SYN flood, atakami SSH, HTTP/HTTPS), zapobieganie skanowaniu portów (SYN-FIN, SYN-RST, X-mas, NULL flags, FIN scan attacks) 1 |
| VLAN | Separacja VLAN na podstawie portów i tagów 1 |
| Filtr WEB | Czarna lista do blokowania niechcianych stron internetowych, biała lista do określania tylko dozwolonych stron 1 |
| Kontrola dostępu | Elastyczna kontrola dostępu do SSH, interfejsu Web, CLI i Telnet 1 |
| Generowanie certyfikatów SSL | Metody generowania certyfikatów Let's Encrypt i SCEP 1 |
| 802.1x | Serwer kontroli dostępu do sieci na poziomie portu 1 |
| VPN | |
| OpenVPN | Wiele klientów i serwer może działać jednocześnie, 27 metod szyfrowania (np. AES-256-GCM 256) 1 |
| IPsec | XFRM, IKEv1, IKEv2, z 14 metodami szyfrowania dla IPsec (m.in. 3DES, DES, AES128, AES192, AES256, AES128GCM8, AES192GCM8, AES256GCM8, AES128GCM12, AES192GCM12, AES256GCM12, AES128GCM16, AES192GCM16, AES256GCM16) 1 |
| GRE | Tunel GRE, obsługa tunelu GRE over IPsec 1 |
| PPTP, L2TP | Instancje klienta/serwera mogą działać jednocześnie, obsługa L2TPv3, L2TP over IPsec 1 |
| Stunnel | Proxy zaprojektowane do dodawania funkcjonalności szyfrowania TLS do istniejących klientów i serwerów bez zmian w kodzie programu 1 |
| DMVPN | Metoda budowania skalowalnych sieci IPsec VPN, obsługa fazy 2 i 3 oraz Dual Hub 1 |
| SSTP | Obsługa instancji klienta SSTP 1 |
| ZeroTier | Obsługa klienta ZeroTier VPN 1 |
| WireGuard | Obsługa klienta i serwera WireGuard VPN 1 |
| Tinc | Tinc oferuje szyfrowanie, uwierzytelnianie i kompresję w swoich tunelach. Obsługa klienta i serwera. 1 |
| Protokoły IoT | |
| OPC UA | Obsługiwane tryby: Klient, Serwer; Obsługiwane typy połączeń: TCP 1 |
| MODBUS | Obsługiwane tryby: Serwer, Klient; Obsługiwane typy połączeń: TCP, USB; niestandardowe rejestry MODBUS TCP, które odczytują/zapisują do pliku w routerze, i mogą być używane do rozszerzania funkcjonalności klienta MODBUS TCP 1 |
| Obsługiwane formaty danych | 8-bit: INT, UINT; 16-bit: INT, UINT (MSB lub LSB first); 32-bit: float, INT, UINT (ABCD (big-endian), DCBA (little-endian), CDAB, BADC)), HEX, ASCII 1 |
| DATA TO SERVER | Protokół: HTTP(S), MQTT, Azure MQTT; Ekstrakcja parametrów z wielu źródeł i protokołów, i wysyłanie ich na jeden serwer; Niestandardowe skrypty LUA, pozwalające skryptom wykorzystać funkcję routera Data to server 1 |
| MQTT Gateway | Modbus MQTT Gateway: Umożliwia wysyłanie komend i odbieranie danych z serwera MODBUS przez broker MQTT 1 |
| DNP3 | Obsługiwane tryby: Station, Outstation; Obsługiwane połączenie: TCP, USB 1 |
| DLMS | Obsługa DLMS - standardowego protokołu wymiany danych z liczników; Obsługiwane tryby: Klient; Obsługiwane typy połączeń: TCP, USB 1 |
| API | Teltonika Networks Web API (beta), rozszerzanie możliwości urządzenia za pomocą konfigurowalnych punktów końcowych API do pobierania lub zmiany danych 1 |
| Monitoring i zarządzanie | |
| WEB UI | HTTP/HTTPS, status, konfiguracja, aktualizacja FW, CLI, rozwiązywanie problemów, wiele serwerów logów zdarzeń, powiadomienia o dostępności aktualizacji firmware, log zdarzeń, log systemowy, log jądra, status Internetu 1 |
| FOTA | Aktualizacja firmware z serwera, automatyczne powiadomienia 1 |
| SSH | SSH (v1, v2) 1 |
| TR-069 | OpenACS, EasyCwmp, ACSLite, tGem, LibreACS, GenieACS, FreeACS, LibCWMP, Friendly tech, AVSystem 1 |
| MQTT | MQTT Broker, MQTT publisher 1 |
| SNMP | SNMP (v1, v2, v3), SNMP Trap, ochrona przed atakami brute force 1 |
| JSON-RPC | API zarządzania przez HTTP/HTTPS 1 |
| RMS | Teltonika Remote Management System (RMS) 1 |
| Platformy IoT | |
| Cumulocity - Cloud of Things | Monitorowanie: Model urządzenia, Rewizja i Numer Seryjny, Typ WAN i IP. Obsługuje akcje reboot i aktualizacji firmware 1 |
| Azure IoT Hub | Może być skonfigurowany z Data to Server do wysyłania wszystkich dostępnych parametrów do chmury. Obsługuje metody Direct, które pozwalają na wykonywanie wywołań RutOS API na IoT Hub. Posiada również integrację Plug and Play z Device Provisioning Service, co umożliwia zero-dotykowe udostępnianie urządzeń do IoT Hubs 1 |
| Charakterystyka systemu | |
| System operacyjny | RutOS (Linux oparty na OpenWrt) 1 |
| Obsługiwane języki | Busybox shell, Lua, C, C++ 1 |
| Narzędzia deweloperskie | Pakiet SDK z dostarczonym środowiskiem kompilacji 1 |
| Dostosowanie GPL | Możliwość tworzenia własnego, markowego firmware i aplikacji webowej poprzez zmianę kolorów, logo i innych elementów w firmware 1 |
| Menedżer pakietów | Usługa używana do instalowania dodatkowego oprogramowania na urządzeniu 1 |
| USB | |
| Szybkość transmisji danych | USB 2.0 1 |
| Aplikacje | Udostępnianie Samba, USB-to-serial 1 |
| Urządzenia zewnętrzne | Możliwość podłączenia zewnętrznego dysku HDD, pamięci flash, dodatkowego modemu, drukarki, adaptera USB-serial 1 |
| Obsługiwane formaty pamięci | FAT, FAT32, exFAT, NTFS (tylko do odczytu), ext2, ext3, ext4 1 |
| Wejście / Wyjście | |
| Wejścia | Do 2 x konfigurowalnych cyfrowych wejść (współdzielonych), 0 - 6 V wykrywane jako stan niski, 8 - 30 V jako stan wysoki 1 |
| Wyjścia | Do 2 x konfigurowalnych cyfrowych wyjść (współdzielonych), wyjście typu otwarty kolektor, max wyjście 30 V, 300 mA 1 |
| Zdarzenia | E-mail, RMS 1 |
| I/O Juggler | Umożliwia ustawienie określonych warunków I/O w celu zainicjowania zdarzenia 1 |
| Zasilanie | |
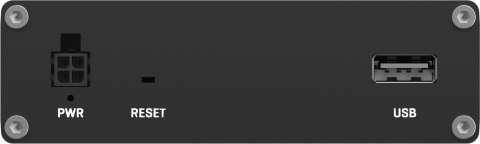
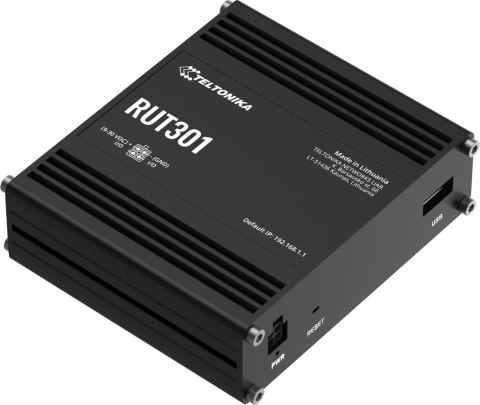
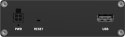
| Złącze | 4-pinowe przemysłowe gniazdo zasilania DC 1 |
| Zakres napięcia wejściowego | 9 - 30 VDC, ochrona przed odwrotną polaryzacją, ochrona przed przepięciami/przejściowymi 1 |
| PoE (pasywne) | Pasywne PoE (opcjonalne - wymagany inny sprzęt; skontaktuj się z menedżerem sprzedaży) 1 |
| Pobór mocy | Bezczynność: 0.8 W, Max: 3.8 W 1 |
| Interfejsy fizyczne | |
| Ethernet | 5 x porty RJ45, 10/100 Mbps 1 |
| I/O | 2 x konfigurowalne piny I/O na 4-pinowym złączu zasilania 1 |
| Diody LED statusu | 1 x dioda LED typu WAN, 4 x diody LED statusu LAN, 1 x dioda LED zasilania 1 |
| Zasilanie | 1 x 4-pinowe złącze zasilania 1 |
| USB | 1 x port USB A do urządzeń zewnętrznych 1 |
| Reset | Przycisk Reset/Reset do ustawień domyślnych użytkownika/Reset do ustawień fabrycznych 1 |
| Specyfikacja fizyczna | |
| Materiał obudowy | Obudowa aluminiowa 1 |
| Wymiary (szer. x wys. x gł.) | 100 x 30 x 85 mm 1 |
| Waga | 233 g 1 |
| Opcje montażu | Szyna DIN, montaż na ścianie, płaska powierzchnia (wszystkie wymagają dodatkowego zestawu) 1 |
| Środowisko pracy | |
| Temperatura pracy | -40 °C do 75 °C 1 |
| Wilgotność pracy | 10% do 90% bez kondensacji 1 |
| Stopień ochrony | IP30 1 |
| Zgodność regulacyjna i homologacje | |
| Regulacje | Giteki, RoHS, REACH, CE, FCC, IC, RCM, CB 1 |
| Normy EMC Emisje i Odporność | EN 55032: 2015+A11:2020+A1:2020; EN 61000-3-3: 2013+A1:2019+A2:2021; EN IEC 61000-3-2: 2019+A1:2021; EN 55035: 2017+A11:2020 1 |
| ESD | EN 61000-4-2:2009 1 |
| Odporność na promieniowanie | EN IEC 61000-4-3:2020 1 |
| EFT | EN 61000-4-4:2012 1 |
| Odporność na przepięcia (port zasilania AC) | EN 61000-4-5: 2014+A1: 2017 1 |
| CS | EN 61000-4-6:2014 1 |
| DIP | EN IEC 61000-4-11:2020 1 |
| Bezpieczeństwo | |
| Normy | RCM: AS/NZS 62368.1:2018; CB: IEC 62368-1:2018 1 |
| Zamawianie | |
| Standardowy pakiet | Router RUT301, zasilacz 9 W, kabel Ethernet (1,5 m), skrócona instrukcja obsługi (QSG), pudełko 1 |
| Kody klasyfikacyjne | HS Code: 851762; HTS: 8517.62.00 1 |
| Dostępne wersje | RUT301000000 (Standardowy pakiet z zasilaczem EU), RUT301000400 (JP PSU), RUT301000500 (AU PSU), RUT301000600 (Uniwersalny PSU), RUT301000700 (US PSU), RUT301000800 (UK PSU) |
Informacje dotyczące bezpieczeństwa
Produkt należy instalować, podłączać i użytkować wyłącznie zgodnie z jego przeznaczeniem, parametrami technicznymi oraz instrukcją producenta.
Przed rozpoczęciem montażu lub prac serwisowych należy odłączyć zasilanie urządzenia. Produkty wymagające podłączenia do instalacji elektrycznej, stałego okablowania lub specjalistycznej konfiguracji powinny być instalowane przez osobę posiadającą odpowiednią wiedzę i kwalifikacje.
Należy stosować wyłącznie napięcie, zasilacze, przewody i akcesoria zgodne ze specyfikacją producenta. Nieprawidłowe zasilanie może prowadzić do uszkodzenia urządzenia, przegrzania, porażenia prądem lub pożaru.
Nie należy używać produktu uszkodzonego, przegrzewającego się, wydzielającego nietypowy zapach lub wykazującego inne oznaki nieprawidłowej pracy. W takiej sytuacji należy niezwłocznie odłączyć urządzenie od zasilania.
Urządzenia należy chronić przed wilgocią, wodą, pyłem i skrajnymi temperaturami, chyba że producent wyraźnie dopuścił pracę w takich warunkach poprzez odpowiednią klasę ochrony lub specyfikację.
Nie wolno zasłaniać otworów wentylacyjnych ani instalować urządzenia w sposób uniemożliwiający odprowadzanie ciepła.
W przypadku urządzeń zawierających baterie lub akumulatory nie wolno ich zwierać, przebijać, rozmontowywać, przegrzewać ani wrzucać do ognia. Należy używać wyłącznie baterii i akumulatorów zgodnych ze specyfikacją urządzenia.
Nie należy samodzielnie modyfikować konstrukcji urządzenia ani jego zabezpieczeń. Naprawy i czynności serwisowe wymagające otwarcia urządzenia powinny być wykonywane przez osoby posiadające odpowiednią wiedzę techniczną.
Produkt oraz zużyte elementy elektroniczne i baterie należy utylizować zgodnie z obowiązującymi przepisami.
Dane producenta
Teltonika Networks
K. Baršausko st. 66
LT-51436 Kaunas
Lithuania
info@teltonika.pl
- Producenci